Google testet schon jetzt ein neues Kryptografie-Verfahren in einer aktuellen Beta von Chrome, dass auch hyperschnellen Quantenrechnern standhalten soll.
Das Entwicklungsstadium von Quanten-Computer-Technik ist ein gut gehütetes Geheimnis. Trotzdem weiß man schon jetzt, dass bekannte Verschlüsselungsverfahren wie die Public-Key-Verschlüsselung dieser neuen Rechentechnik nicht standhalten werden. Daher wird mit Hochdruck an sogenannter Post-Quanten-Kryptografie gearbeitet.
Google hat nun in der aktuellen Version von Chrome Canary, dem Developer-Programm von Chrome, den Krypto-Algorithmus „New Hope“ integriert. Dieses Verschlüsselungsverfahren soll gegen Quanten-Computer schützen und wird bei der Kommunikation mit einigen ausgewählten Google Servern genutzt. Da es sich um einen experimentellen Algorithmus handelt, wird zum Schutz der Nutzer weiterhin zusätzlich das Standard-Verschlüsselungsverfahren genutzt.
In einem Blog-Post erklärt ein Entwickler von Google, dass dieses Verschlüsselungsverfahren nicht als neuer Standard verstanden werden soll, sondern dass man davon ausgeht, dass dieser nach einer maximal 2-jährigen Testphase durch einen optimierten Algorithmus ersetzt wird.
Entwickelt wurde „New Hope“ von den einem internationalen Entwickler-Team (Erdem Alkim, Léo Ducas, Thomas Pöppelmann, Peter Schwabe) und basiert auf der Arbeit von Bos, Costello, Naehrig, Stebila und anderen. Er soll helfen, TLS, also die sichere Datenübertragung im Internet auch für die Post-Quanten-Zeit sicher zu machen. Die bekannteste Implementierung von TLS ist OpenSSL.
Wer sich an dem Experiment beteiligen möchte, kann HIER die aktuelle Version des Chrome Canary herunterladen. Ob die neue Verschlüsselungstechnik genutzt wird lässt sich im Browser über die Entwicklertools im Secrity-Tab ablesen. Dort muss man nach dem “CECPQ1”-Schlüsselaustausch suchen.
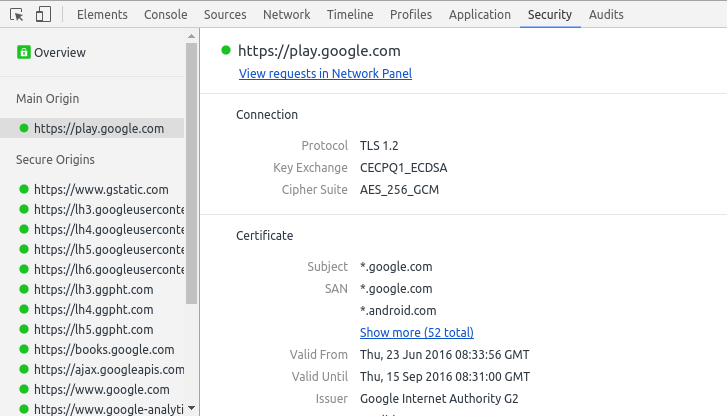
(Screenshot: Chrome)