Die Liste zeigt fünf Beispiele für Android-Malware, die genau genommen aber eher akademischer Natur sind.
Fast täglich gibt es Meldungen oder Studien über neue Android-Malware. Meistens jedoch handelt es sich dabei um puren Alarmismus von Unternehmen, die eine Sicherheits-App im Portfolio haben – oder um findige Forscher, die in den Uni-Laboren auf eine Android-Schwachstelle gestoßen sind, mit denen sich zum Teil das gesamte Smartphone übernehmen lässt.
Wer sich seine Apps aber aus dem Google Play Store bezieht, auf den Entwickler achtet und sich von ominösen Drittquellen fernhält, sollte auf der sicheren Seite sein.
1. Android-Malware kapert Desktop-PC und nimmt Nutzer auf
Wer sein Android-Smartphone von Zeit zu Zeit mit dem PC verbindet, ging bislang nicht davon aus, dass dem PC eine Gefahr drohen könnte. Kaspersky Labs hat eine Malware ausgemacht, die nicht nur das Smartphone, sondern auch den Desktop-PC ins Visier genommen hat. Hat sich die Anwendung einmal festgesetzt, ist es ihr möglich, das Mikrophon zu steuern, den Nutzer aufzunehmen und die Aufnahmen an das Mutterschiff zu verschicken. (via)
2. Smartphone übermittelt 3D Modell der Umgebung
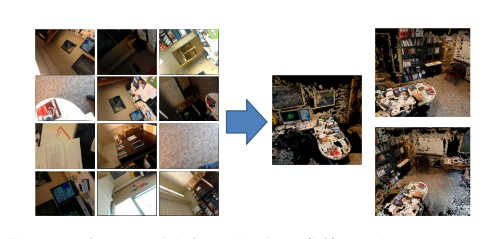
Auch diese Malware wurde von Forschern entwickelt. Sie hört auf den Namen PlaceRaider und macht sich die Kamera des Smartphones zunutze. Mit ihr spioniert sie die umgebenden Ramgegebenheit aus und wäre fähig, ein dreidimensionales Modell des Raumes an die Entwickler zu übermitteln. Der Smartphone-Besitzer muss von all dem nichts mitbekommen.
3. Smartphone fährt DDoS-Attacke
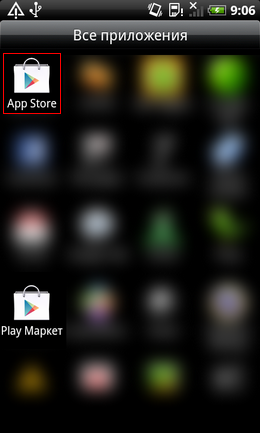
Einen neuen Trojaner hat die russische Sicherheitsfirma Dr. Web gefunden. Er hat die Fähigkeit, DDoS-Attacken zu unterstützen. Kriminelle könnten ihm zudem Befehle zukommen lassen oder das gekaperte Smartphone zum Versenden von Spam-SMS nutzen. Das Gemeine: Ist die zugehörige App einmal installiert, kreiert sie ein Icon, das dem des Google Play Stores zum Verwechseln ähnlich sieht. Wer es antippt, wird zudem ganz normal in den Google Play Store weitergeleitet. (via)
4. Forscher knacken Galaxy Nexus mit einem Kühlschrank
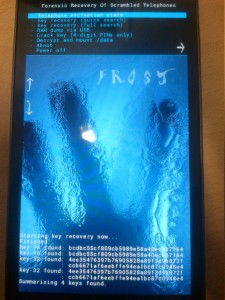
Nicht wirklich Malware, dafür aber kreativ: Diese Erkenntnis ist erst einige Tage alt. Zwei Forschern der Universität Erlangen ist es gelungen, sensible Daten von einem Samsung Galaxy Nexus auszulesen – indem sie das Gerät auf -15 Grad Celsius abkühlten. Danach erzwangen sie einen Schnellstart und nutzten ein kurzes Zeitfenster, in dem die Daten angreifbar waren, um via ihrer FROST-Methode auf sie zuzugreifen.
5. Malware installiert Botnet
Eine neue Malware-Generation hat das Sicherheitsunternehmen Cloudmark ausgemacht. Es handelt sich um Fake-Apps populärer Apps, die bereits öfter Thema waren und mit Werbung verseucht sind. Und nicht nur das: Das Smartphone wird genutzt, um Spam-SMS zu versenden.